今、日本の製造業が狙われている。
サイバー攻撃は激化しており、特に「ランサムウェア」被害が企業の規模や業種を問わずに行われている。警察庁が公開している「令和5年におけるサイバー空間をめぐる脅威の情勢等」において、大企業だけでなく中小企業もまんべんなく被害を受けており、その内訳から製造業の被害が最大となっていることが分かる。このグラフが示す事実は非常に重く、製造業のセキュリティ事情に課題がある事を暗示している。
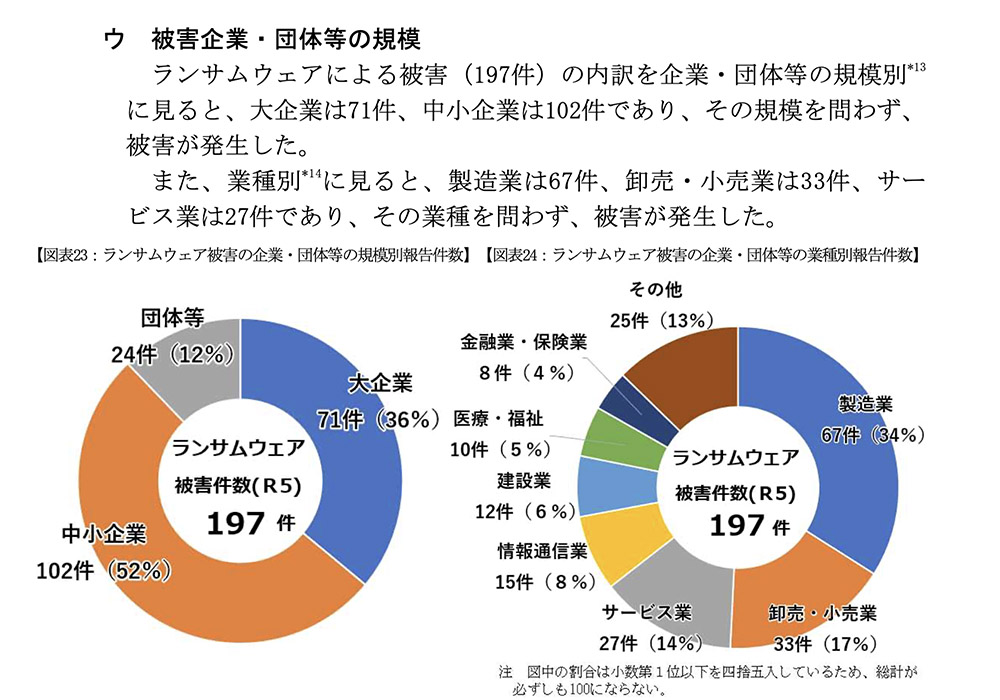 図:ランサムウェア被害の報告被害件数は製造業が最も多い
「令和5年におけるサイバー空間をめぐる脅威の情勢等について」より引用
https://www.npa.go.jp/publications/statistics/cybersecurity/data/R5/R05_cyber_jousei.pdf
また、サイバー攻撃がもたらす“被害の質”も変わってきている。攻撃を受け、情報流出などの被害を報告した企業に対して行ったJCICの2018年時点の調査では、被害企業の株価が平均10%下落し、純利益は平均21%下落しているという結果を示した。サイバーセキュリティを安易に考える事は経営リスクであることが分かる。
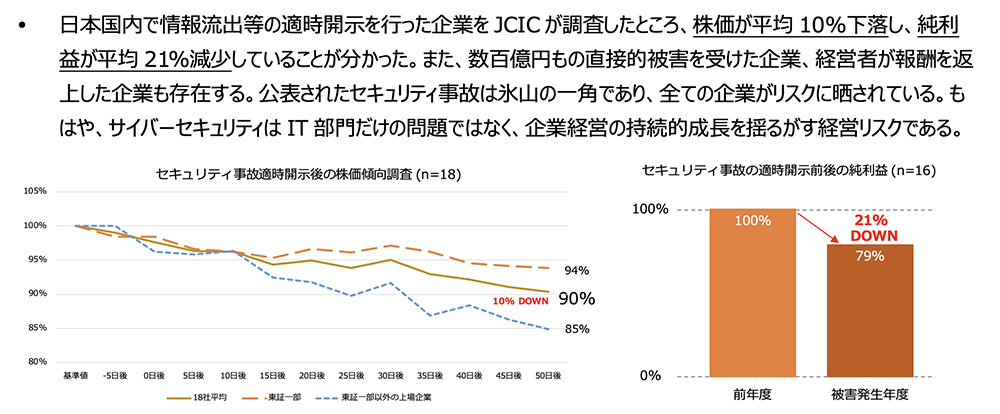 図:一般社団法人日本サイバーセキュリティ・イノベーション委員会(JCIC)が算出した、セキュリティ事故による経営リスク(取締役会で議論するためのサイバーリスクの数値化モデル」より引用)
https://www.j-cic.com/pdf/report/QuantifyingCyberRiskSurvey-20180919(JP).pdf
しかし、注目したい点は、こうした企業は決してセキュリティ対策を何もしていないわけではなかったことだ。もはやウイルス対策ソフトをインストールしていない中小企業はなく、今ではEDR(Endpoint Detection and Response)などの導入も進んでいる。ただ、それでもサイバー攻撃による被害はあとを絶たない。もしかすると、着目すべき視点が攻撃側と防御側で違うのではないか ―――、とも考えられる。
特に被害が多い製造業では、セキュリティ課題として工場などのOT(Operational Technology)機器、スマートファクトリーを目指し導入するIoT機器そのものにウイルス対策ソフトを入れることが難しく、対処の手法が限られているという点だ。加えて、いま安定して動いている工場のラインに、新たな機器も入れにくいという事情もある。だが、Society 5.0、あるいはスマートファクトリー化に向かう製造業は、ここであきらめるわけにはいかない。製造業、特に工場であっても、有効なセキュリティ対策があるはずだ。
これから紹介する企業は、手法が限られたセキュリティ事情を考慮し、その“有効な対策”を、約10年前から実践している。東京・新橋に本社を構えるアナログ半導体専業メーカー、エイブリック社。同社では、パイオリンクのセキュリティスイッチ「TiFRONT」を活用し、同社の価値創造源泉である工場を日々監視し、守り続けている。その秘訣を聞いてみよう。
「2015年からTiFRONTを活用するエイブリック、そのキッカケは?」
エイブリックは、ミネベアアツミグループにおいて、アナログ半導体事業の一翼を担っているアナログ半導体専業メーカーである。世界初となるCMOS ICを搭載したクオーツウオッチの実用化を基点に、1968年に開発・製造の歴史がスタートしたアナログ半導体のスペシャリスト集団だ。東京・新橋に本社を構え、東北、関東に設計・開発・製造拠点を、世界各地に営業拠点を置き、1000人規模でグローバルに事業を展開している。
エイブリックは本社以外にも東北、関東に拠点を置き、世界各地にも拠点を展開するグローバルな企業でもある。その社内システムを率いるのが、エイブリック 情報システムセンター ITインフラチームだ。主な業務は同社のOA、OTを含むITインフラを運用するチームで、セキュリティに関しても取材冒頭「OAエリアと同じレベルのセキュリティを、OTエリアでも実施している」と述べる。
その具体策としてエイブリックは、2015年からパイオリンクのセキュリティスイッチ「TiFRONT」を活用している。導入を検討したキッカケはやはり、工場などのOT環境における制御端末をいかにして守るか、という課題からだったという。通常利用するPCならばエンドポイントに対策ソフトウェアを入れればよい。しかし、工場内の端末にはウイルス対策ソフトがインストールできない上に、ネットワークが分離されているため、パターンファイルのアップデートもできない。
分離されていることでいわゆる「境界型防御」が実現できているというだけでセキュリティ対策とした時代もあるが、エイブリックではOTエリアに“侵入”されてしまった場合のリスクを無視できなかった。何らかの方法で工場のOTネットワークに入り込んだ場合、攻撃者は他の端末への感染を狙い、横展開と呼ばれる行動を起こす。しかし、そこにはもはや防壁や対策はなく、好き放題に感染が進んでしまうことが、OTエリアにおける大きな問題だ。境界においてファイアウォールを設置するという対策も、「どんなに強固にしたとしても、未知の脆弱性の発見や何らかの攻撃手法が新たに生み出され、100万分の1でも発生する可能性があるならば対策が必要だ」とITインフラチームは述べる。
そして熟慮と情報収集を重ねたエイブリックのITインフラチームは「境界型」だけに頼るのではなく、工場内であったとしても、端末近くでのセキュリティ対策が必要だという結論に至る。